Интеграция SIEM с IRIS, Cortex, MISP, n8n (2 часть) — ключ к эффективной кибербезопасности
Когда речь заходит о построении надежной системы информационной безопасности, интеграция различных инструментов становится фундаментом для быстрого и эффективного реагирования на инциденты. В прошлой статье мы рассмотрели основные возможности SIEM, а в этой — углубимся в практические аспекты интеграции SIEM с такими мощными платформами, как IRIS, Cortex, MISP и n8n. Готовьтесь к подробному погружению в мир автоматизации и оркестрации безопасных операций!
Почему именно интеграция?
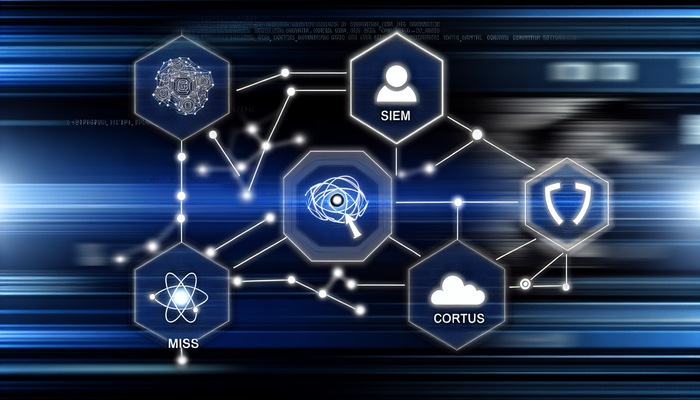
Современная SIEM-система (Security Information and Event Management) собирает огромное количество данных из разнообразных источников — логов, сетевых устройств, антивирусов и т.д. Однако одной лишь агрегацией и корреляцией информации нельзя обеспечить полную защиту. Здесь на сцену выходят платформы IRIS, Cortex, MISP и n8n, каждая из которых отвечает за свой уникальный аспект безопасности.
✅ Интеграция позволяет объединить сильные стороны каждого инструмента, создавая единую автоматизированную защищенную экосистему.
IRIS — центр автоматизации и реагирования
IRIS — интеллектуальная платформа, обеспечивающая сквозную оркестрацию процессов реагирования на инциденты. С её помощью можно построить сложные сценарии автоматической обработки тревог, страхуя команду безопасности от человеческих ошибок и повышая скорость реагирования.
Превосходная новость: SIEM легко интегрируется с IRIS через API, что дает возможность передавать события и получать предписания к действиям в реальном времени. Такой подход не только ускоряет расследования, но и сокращает количество ложных срабатываний, позволяя фокусироваться на действительно критичных угрозах.
Cortex — аналитика и автоматизация
Plатформа Cortex — настоящий «мозг» анализа угроз. Он позволяет запускать автоматические запросы в базах данных, проверять индикаторы компрометации (IoC), собирать дополнительную информацию для расследований.
В связке с SIEM Cortex увлекает всё в автоматический цикл: тревоги автоматически направляются на анализ, а результаты интегрируются обратно в систему. Это снижает нагрузку на специалистов и существенно ускоряет процесс принятия решений.
MISP — мастер обмена знанием об угрозах
MISP — платформа для обмена информацией о угрозах и индикаторах компрометаций между организациями и специалистами. Интеграция с SIEM позволяет отправлять и получать IoC напрямую, поддерживая актуальность базы угроз и повышая общий уровень безопасности.
Массив данных, полученных от MISP, обогащает SIEM, что позволяет своевременно выявлять новые и сложные атаки. Особенность такой интеграции — мгновенный обмен интеллектуальной информацией и автоматическая реакция.
n8n — универсальный конструктор автоматизации
n8n — это инструмент визуальной автоматизации процессов, который способен связать SIEM с любыми системами внутри и вне компании. Представьте, что ваша SIEM-система по команде n8n может:
- автоматически запускать скрипты и запросы,
- сообщать командам через разные каналы,
- производить интеграцию с внешними API,
- а также создавать цепочки реакций на инциденты.
Эта платформа превращает рутинные задачи в полностью автоматические процессы, позволяя вашей безопасности работать как слаженный оркестр.
Практические сценарии интеграции
Давайте рассмотрим несколько примеров, которые раскрывают потенциал комбинации этих решений вместе с SIEM:
1. Автоматическое обновление базы IoC с MISP
SIEM получает свежие индикаторы из MISP, которые через n8n распределяются на Cortex для анализа. Результаты автоматически возвращаются в SIEM — и система уже готова встретить новую волну угроз во всеоружии!
2. Оркестрация реагирования через IRIS
При детекции инцидента SIEM передает данные в IRIS, который автоматически запускает сценарии блокировки подозрительных IP, уведомляет ответственную команду и создает тикет для последующего расследования — всё это без участия человека.
3. Индивидуальная автоматизация с n8n
Используя n8n, можно задать цепочки уведомлений по Slack, Telegram и Email, делегировать задачи безопасности и интегрировать сторонние сервисы, которые не поддерживаются напрямую SIEM или Cortex.
История успеха: когда технологии работают в унисоне
Одная крупная компания из финансовой сферы рассказала, что после внедрения такого комплексного подхода выявление и реагирование на инциденты сократилось с нескольких часов до нескольких минут. Почему? Потому что теперь все платформы взаимодействуют мгновенно и синергично.
Можно уверенно сказать: комбинируя SIEM с IRIS, Cortex, MISP и n8n, вы не просто улучшаете защиту — вы создаете живой механизм, способный адаптироваться и отвечать на вызовы современного кибермира.
Заключение
Интеграция SIEM с IRIS, Cortex, MISP и n8n — это не просто модный тренд, а насущная необходимость в условиях растущих угроз и сложности инфраструктур. Благодаря такому подходу ваша команда безопасности превращается из реактивного «пожарного» в проактивного стратега, способного контролировать ситуацию.
💡 Помните: чем глубже и грамотнее выстроена интеграция, тем выше шанс предотвратить серьезную атаку и минимизировать ущерб.
В следующих публикациях мы подробно разберем технические шаги настройки каждой из этих интеграций, чтобы вы смогли внедрить их в вашем окружении без лишних сложностей.
До новых встреч в мире кибербезопасности! 🚀